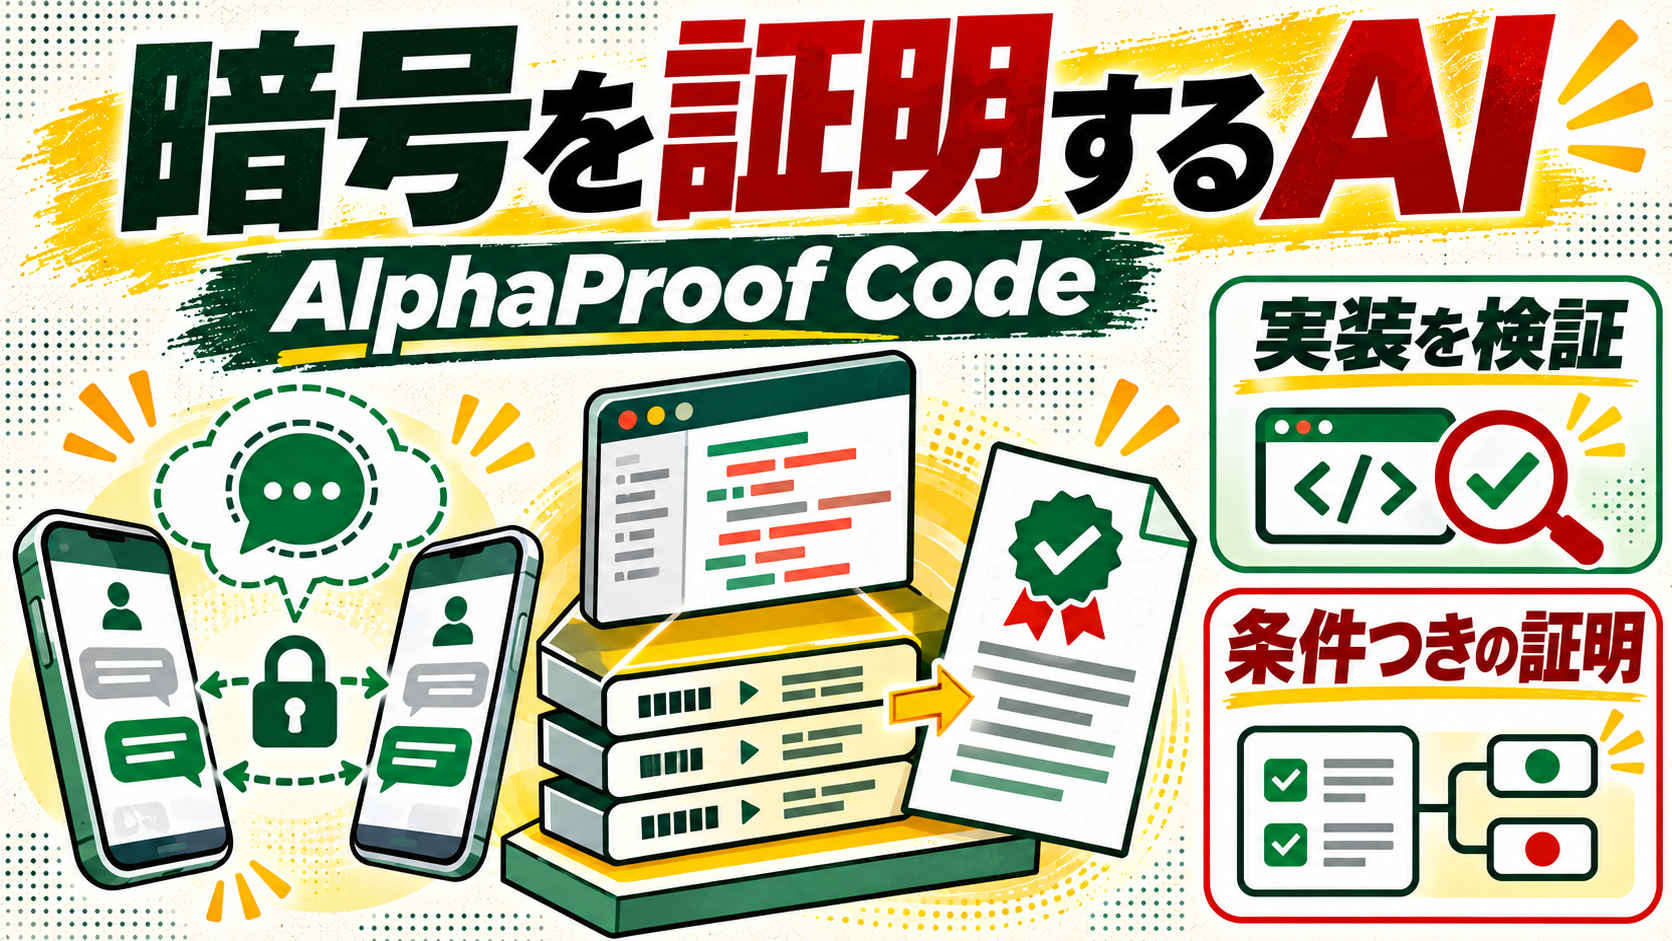
暗号化されたメッセージは、設計が安全でも、実際のプログラムに間違いがあれば守りが崩れることがあります。その実装を機械語の段階までたどり、決められた安全性を数学的に証明する。Google DeepMindの「AlphaProof Code」は、この難しい作業にAIエージェントを使った研究です。
対象となったのは、Signalプロトコルの参照実装「libsignal」。研究チームは約650万行の証明コードを生成し、証明支援系Leanで検査しました。では、私たちが使うSignalのアプリ全体が安全と証明されたのでしょうか。
今回の成果は、特定の実装と前提のもとで定めた性質の証明です。暗号通信を支える仕組みと、証明の届く範囲を見ていきましょう。
Signalの暗号で何を証明したのか
Signalプロトコルは、メッセージをやり取りする相手同士が鍵を確立し、通信を守るための仕組みです。研究では、最初の鍵のやり取りに関わるPQXDHと、その後の鍵の更新を担うTriple Ratchetを対象にしました。
研究チームの論文は、過去の通信を守る性質や、いったん鍵が漏れた後の回復に関わる性質などを扱っています。安全性を漠然と判定するのではなく、何を攻撃者に許し、何を守るかを明示したうえで証明するのが形式検証です。
形式検証は、定めた条件の中で性質が成り立つかを論理で示す方法です。実行例を試す通常のテストとは役割が異なります。
テストは実際の利用に近い例を確かめるのに役立ちますが、試していない組み合わせは残ります。一方、証明にも前提や対象範囲があり、両者は組み合わせて使うものです。
設計だけでなく機械語まで追う
暗号方式の設計図が正しくても、実装時の状態管理やデータ処理に誤りが入る可能性があります。AlphaProof Codeの特徴は、論文で指定したlibsignalのビルドについて、実際に実行されるAArch64の機械語まで検証をつなげた点です。
研究チームは、機械語の動作をLeanで表し、プログラムが仕様に合うことを証明しました。コンパイル後のコードを対象にすることで、設計と実装の間にある問題にも目を向けられます。
対象は研究用に構築したlibsignalの実行ファイルです。すべての端末、OS、アプリの組み合わせを直接検査したわけではありません。
AIが証明を作り、Leanが検査する
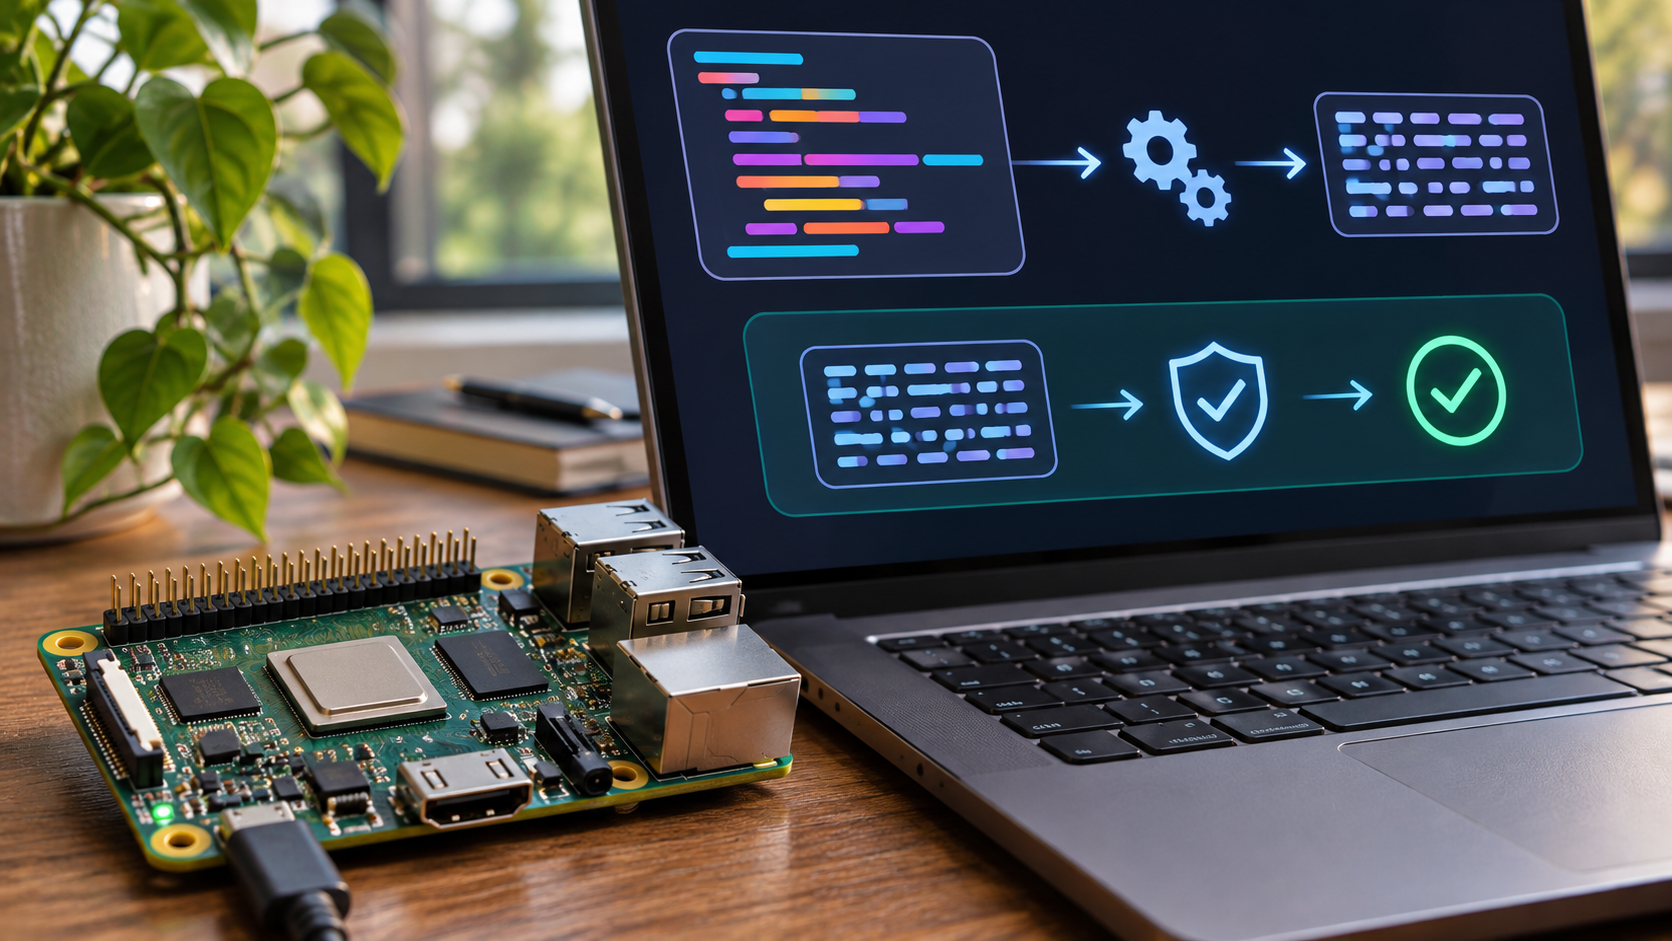
流れの出発点は「何を正しいとするか」という仕様です。AIは仕様の草案作りを助けますが、研究者が内容を検討し、前提や証明したい性質を決めます。続いて複数のAIエージェントが証明を組み立て、Leanのカーネルが論理のつながりを検査します。
AIが書いた説明をそのまま信じるのではなく、検査を通った証明だけを採用する仕組みです。Google DeepMindの説明によれば、今回の検証は4週間で行われました。論文では5人のチームが並行して作業したとしています。
ただし、Leanが検査するのは定められた仕様に対する証明です。仕様そのものが弱すぎたり、必要な攻撃を想定から外したりすれば、証明が通っても期待した安全性を示せません。
証明の正しさと、証明した条件が現実の目的に十分かは別の問いです。仕様や環境の前提には人の判断が残ります。
過去のバグを戻して確かめたこと
研究チームは仕様が実際の問題を捉えられるかを見るため、すでに修正済みのlibsignalのバグ2件を別の検証用コードに戻しました。そのうえで、問題を戻したバイナリでは、対象の安全性に関する定理が成り立たないことをLeanで示しています。
これは新たに2件の脆弱性を発見したという話ではありません。既知の問題を用いて、作った仕様と検証の方法がその問題を区別できるかを試したものです。
AIに開発作業を任せる場合でも、結果を人がどう扱うかは重要です。たとえばGitHub作業を支援するAIエージェントの記事でも、人によるレビューが作業の一部として残ります。
証明が届く範囲を知って使う
論文の計算上の証明は、研究チームが構築したlibsignal-cliのビルドと、定められた実行環境を対象にしています。複数端末の状態は含まず、暗号部品や環境についても前提があります。また計算上の証明は、量子攻撃者に対する保証を与えるものではないと明記されています。
暗号の中核を厳密に検証できても、端末の設定、アプリの他の部分、利用者の操作まで自動的に保証されるわけではありません。
それでも、膨大な証明作業をAIが支援し、人が仕様を判断し、Leanが論理を検査するという分担は注目に値します。暗号通信を「安全そう」と見るだけでなく、どの実装の、どの性質が、どんな前提で守られるのか。AlphaProof Codeは、その問いを実際のコードに近づける研究です。

