オープンソースを維持していると、依存関係の更新、問い合わせ、脆弱性対応が同じ受信箱へ集まります。そこへAIが見つけたという報告まで届いたら、作業は本当に軽くなるのでしょうか。
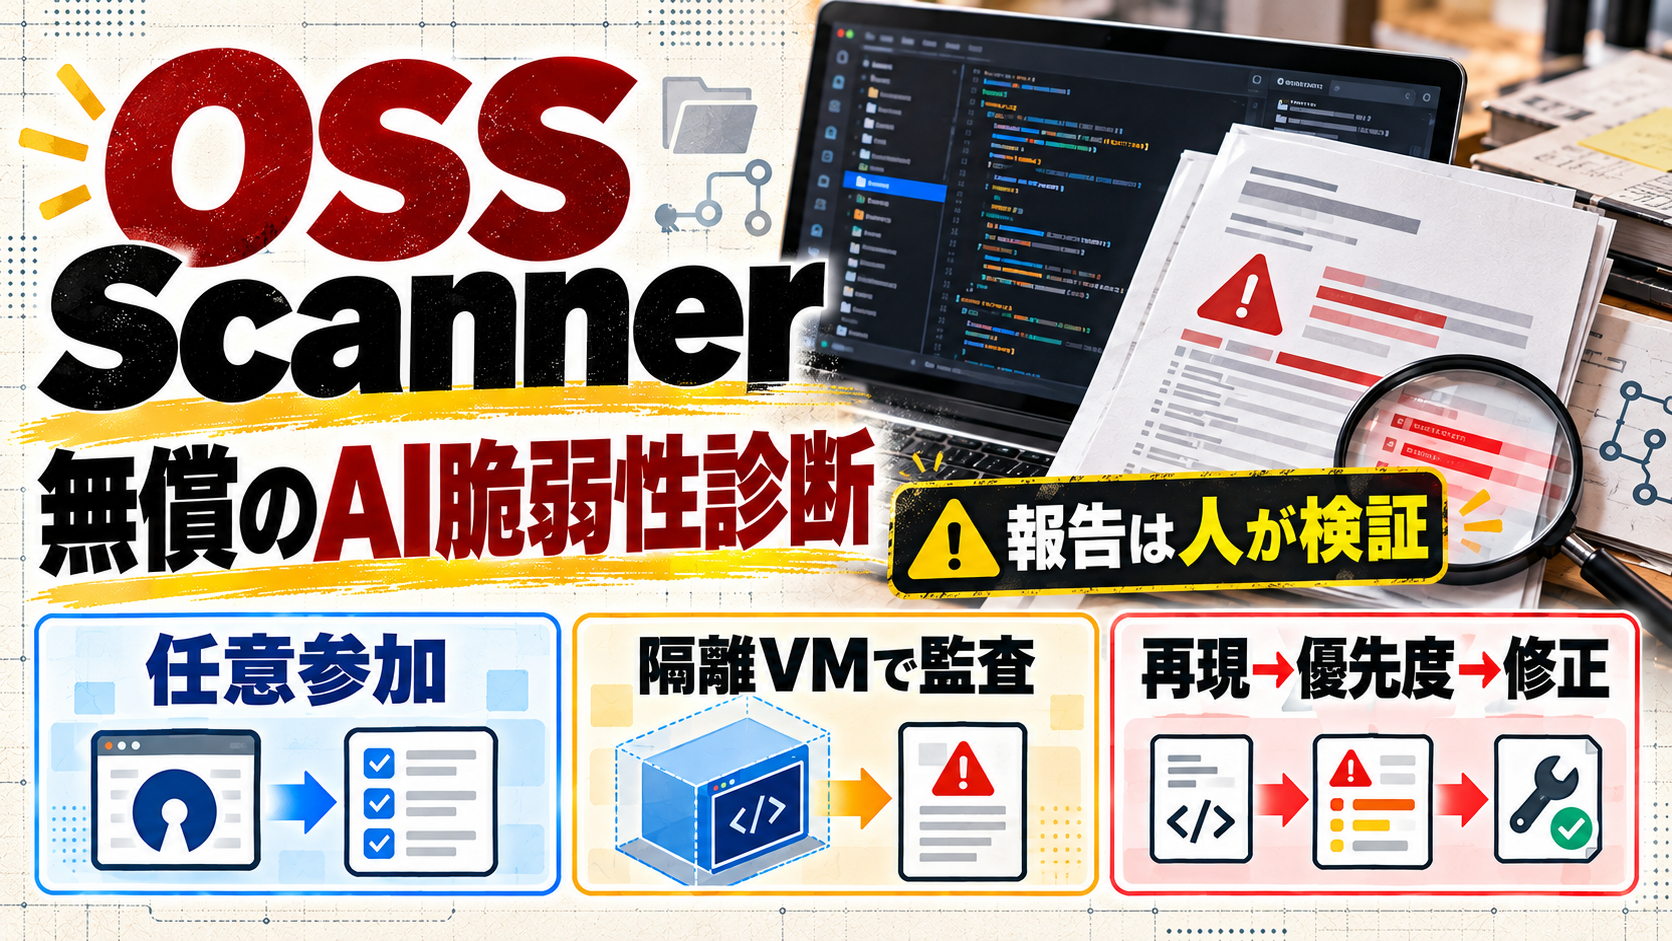
Anthropicが始めたOSS Scannerは、重要なオープンソースプロジェクトが任意で参加し、強力なモデルによる定期的な脆弱性スキャンを無償で受けられるサービスです。ただし、届く報告は人が事前に確認したものではありません。便利な自動化として迎える前に、再現・優先度・修正の受け皿を決めておく必要があります。
OSS Scannerは「脆弱性を勝手に直す道具」ではありません。
保守者が受け取る報告を速くする入口です。参加前に、どのリポジトリを渡し、誰が判断し、どこまでを公開前に検証するかを小さく決めると使いやすくなります。
OSS Scannerは何をするサービス?
Anthropicの発表によると、OSS Scannerはオープンソース向けの任意参加型サービスです。参加したプロジェクトに対し、定期的なセキュリティスキャンを行い、脆弱性候補を保守者へ送ります。企業向けの有償製品とは別に、共有ソフトウェアを守るための無償の入口として位置付けられています。
大切なのは、対象が「誰でも全リポジトリを自動登録できる診断」ではないことです。サービス側は、インフラや利用者の安全へ重要な影響を持つ既存プロジェクトを個別に受け付ける考え方を示しています。ライブラリを公開しているだけで、すぐ同じ運用になるとは限りません。
注目点は、AIが脆弱性を見つけることだけではありません。保守者が望むプロジェクトだけが参加するため、公開コードに対する新しい報告経路を、自分の運用に合わせて増やせます。
参加するには、リポジトリの「説明書」を用意する
参加の入口は、AnthropicのOSS Scanner用GitHubリポジトリへプルリクエストを出すことです。設定には、スキャン対象のリポジトリURL、報告を受ける`primary_contact`、ビルド方法を記したDockerfileが必要になります。
任意の`threat_model`には、何を守りたいか、外部入力がどこから入るか、どの深刻度を高く扱うかを書けます。サービスの案内では、これは必須ではないものの強く推奨されています。同じ「脆弱性」でも、公開Webサービス、ローカル向けツール、暗号ライブラリでは優先すべき経路が違うからです。
最初に整えたいのは、立派な長文資料ではありません。再現できるDockerfile、保守用の連絡先、守る対象の短い説明です。ここが曖昧だと、受け取る報告を評価する前に、スキャン自体を再現できません。
公開リポジトリへ設定を足す以上、連絡先として公開してよいセキュリティ窓口を使うのが安全です。外部へ見せる範囲を先に絞る考え方は、localhostを一時公開するときの注意点とも共通しています。
ビルドと監査は、どんな場所で行われる?
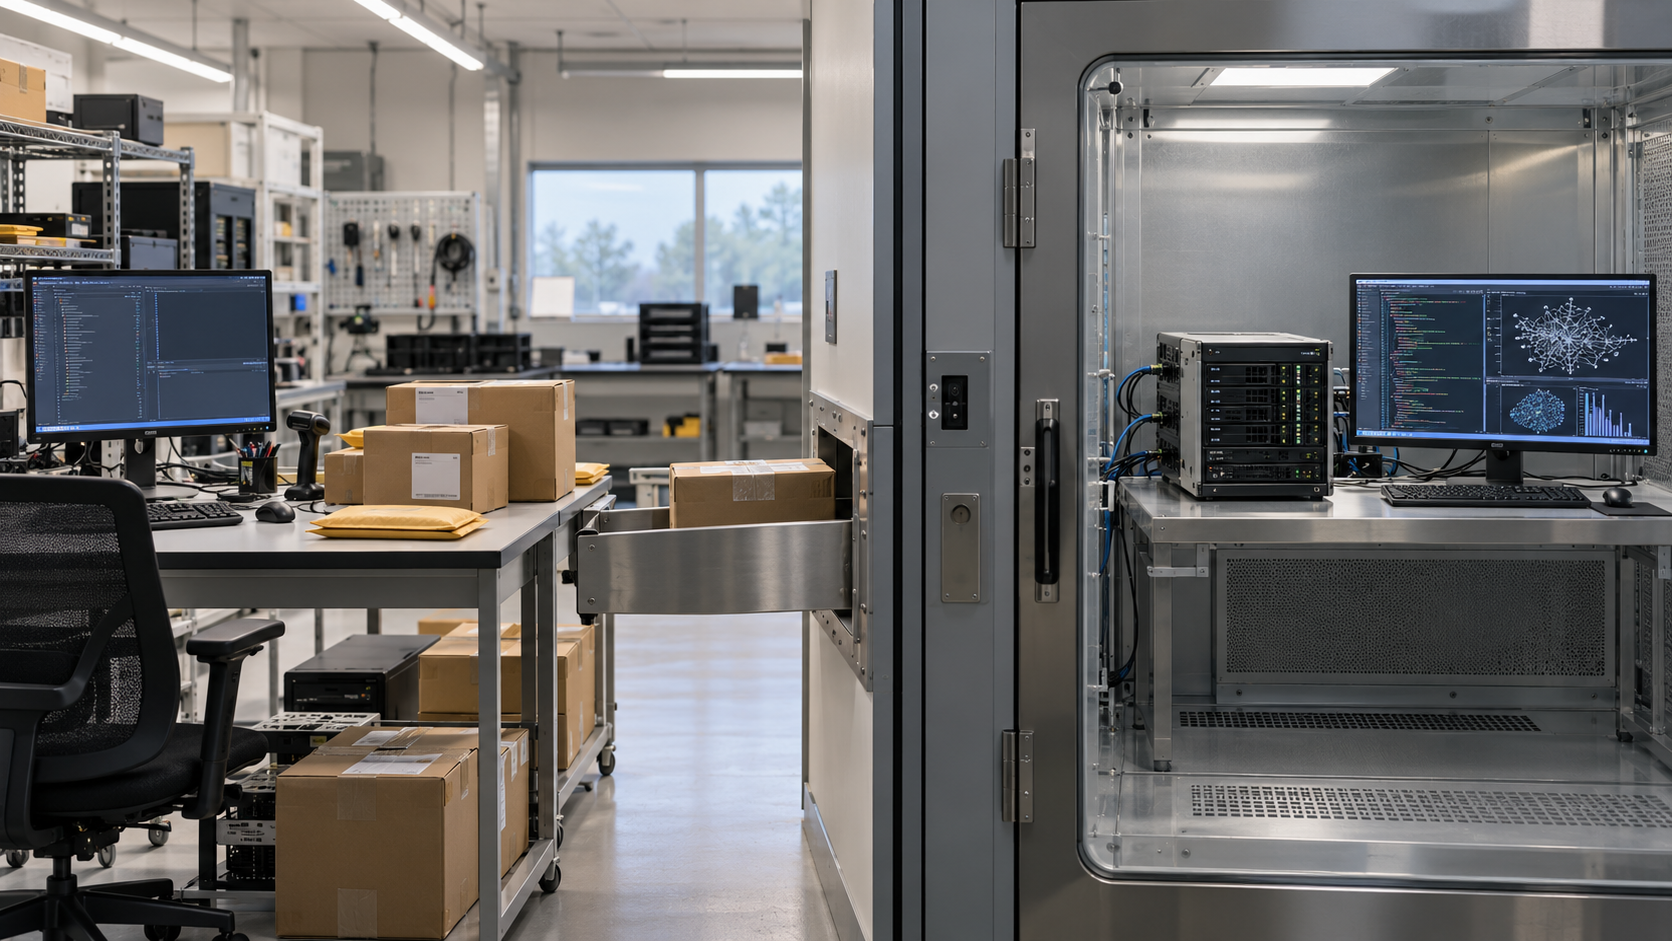
公開リポジトリの説明では、サービスはまず隔離された仮想マシンでプロジェクトをビルドし、その後、インターネット接続を切った環境で監査を実行します。ビルドに必要な依存関係は初期セットアップで取得できる一方、監査の段階で外部へ自由に出られないようにする設計です。
これは、Dockerfileを「スキャン用の小さな実行仕様」として扱う理由でもあります。依存パッケージ、ビルドコマンド、テストの前提がそこで決まるため、普段のCIで使わない特別な手順を増やしすぎると、結果の解釈が難しくなります。
Dockerfileは、参加ボタンの代わりではありません。
初期セットアップはネットワークへ到達し得ます。自分で管理・信頼できるリポジトリだけを対象にし、依存取得やビルド手順を保守者が確認してから提出してください。
AIの報告は、なぜそのまま修正へ進めないのか
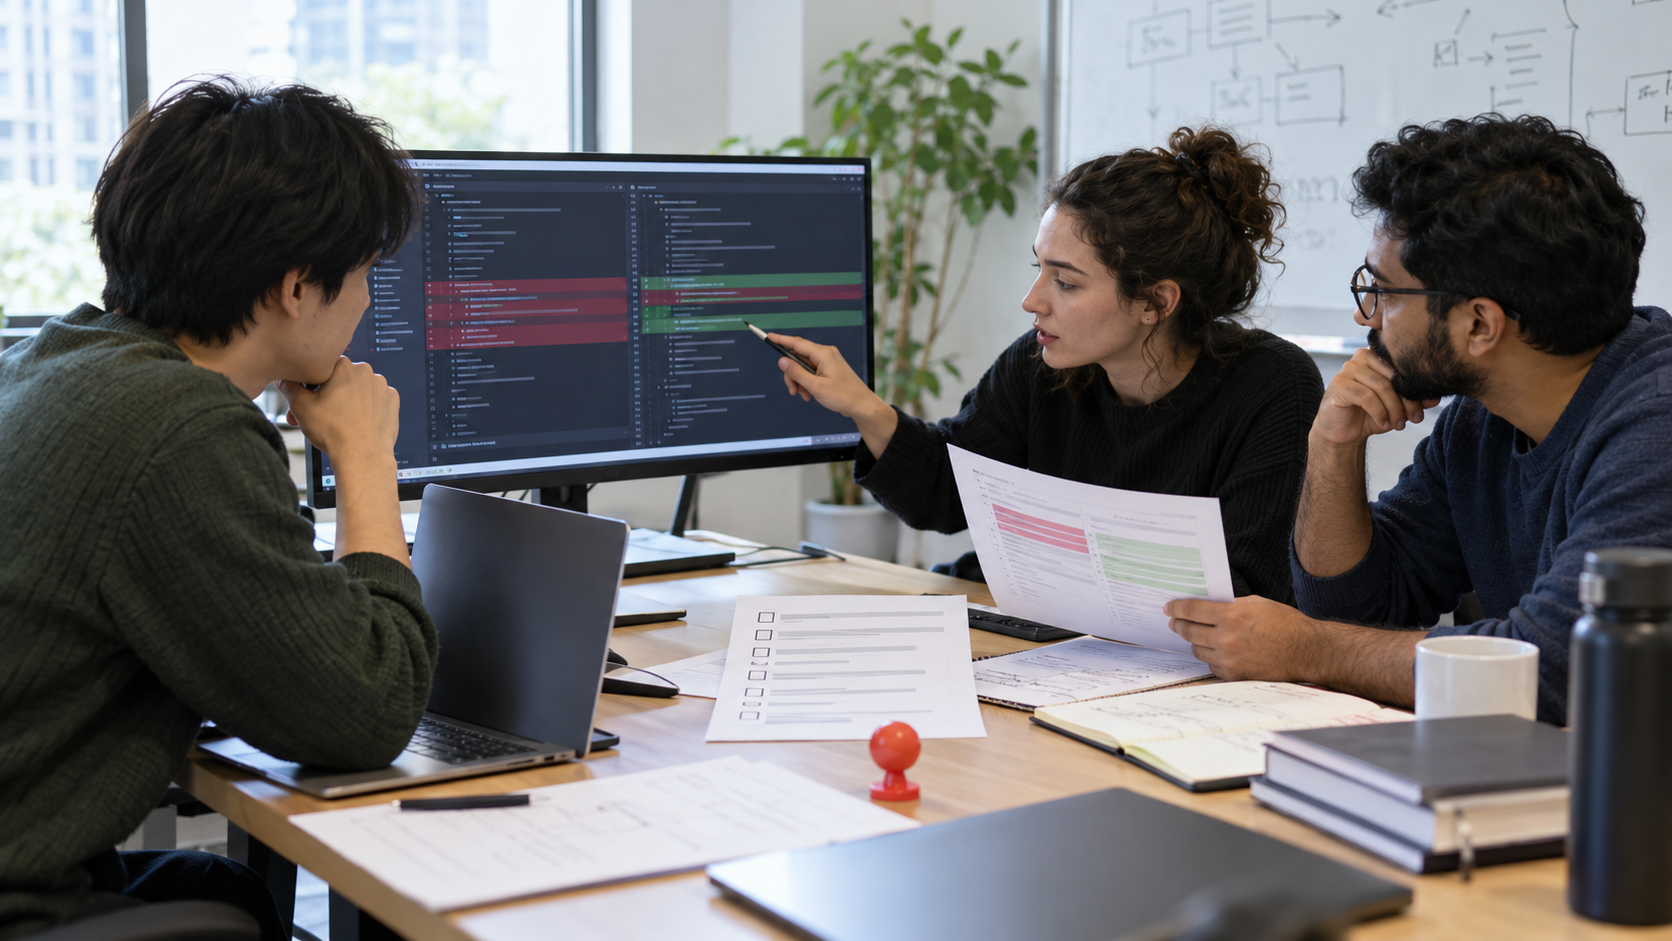
Anthropicは、OSS Scannerの出力がモデル生成であり、人によるレビューやトリアージを経ないと明記しています。報告には再現手順と、利用可能な場合は提案パッチが添えられますが、それだけで脆弱性が確定するわけではありません。
ここで必要なのは、報告を受けた順に急いで直すことではなく、まず再現できるか、影響するバージョンはどれか、公開前に誰がレビューするかを分けることです。誤検知なら時間を使いすぎないようにし、本当に影響があるなら既存の非公開報告・リリース・告知の流れへ渡します。
AIの報告を「追加の目」と考えると、役割が見えやすくなります。検出、再現、優先度判断、修正レビューは別の仕事です。自動化が増えるほど、どの段階を人が引き受けるかを書き残す価値があります。
AIエージェントへどこまでの権限を渡すかを考えるときも、実行と監視を分けることが出発点になります。AIエージェントの権限管理で扱ったように、便利さと停止・確認の経路はセットで設計したいところです。
参加前に、小さく回せる受け皿を作ろう
OSS Scannerが向くのは、セキュリティ報告を受ける窓口と、再現・修正を判断する担当がすでにあるプロジェクトです。まずは一つのリポジトリで、Dockerfileが通るか、連絡先へ届くか、報告を誰が確認するかを確かめると、ほかのプロジェクトへ広げる基準ができます。
一方、メンテナーが少なく、通常のissue対応だけで手一杯なら、未レビューの候補が増えること自体が負担になるかもしれません。参加しない、または準備が整うまで待つ判断も、セキュリティを軽く見ていることにはなりません。
AIで発見を速くしても、信頼の最終地点は保守者の検証です。
OSS Scannerはその検証を置き換えるものではなく、重要なコードを見直すきっかけを増やすサービスとして捉えると、過大な期待をせずに活かせます。

