AIエージェントに検索、ファイル操作、外部サービス連携まで任せるなら、「何ができるか」だけでなく「誰が止められるか」を先に決めたいところです。Microsoft AIは2026年9月14日、MAIモデルの振る舞いの指針として草案「Humanist AI Code of Conduct」を公開しました。
この文書は、AIを人間の管理下に置くことを軸に、命令の優先順位、停止・修正への対応、権限の範囲、実行記録の考え方を示しています。製品の設定画面そのものではありませんが、業務エージェントを導入する際の設計レビューには使える視点です。
この記事の要点
草案から実務へ持ち帰るべき点は、①利用者の指示より上位の安全ルールを置く、②途中停止と変更を可能にする、③与えていない権限や目的をAIに広げさせない、の3つです。自動化の範囲と停止条件を先に文書化すると、便利さと安全性を同時に検討しやすくなります。
Humanist AI Code of Conductは何を示したのか
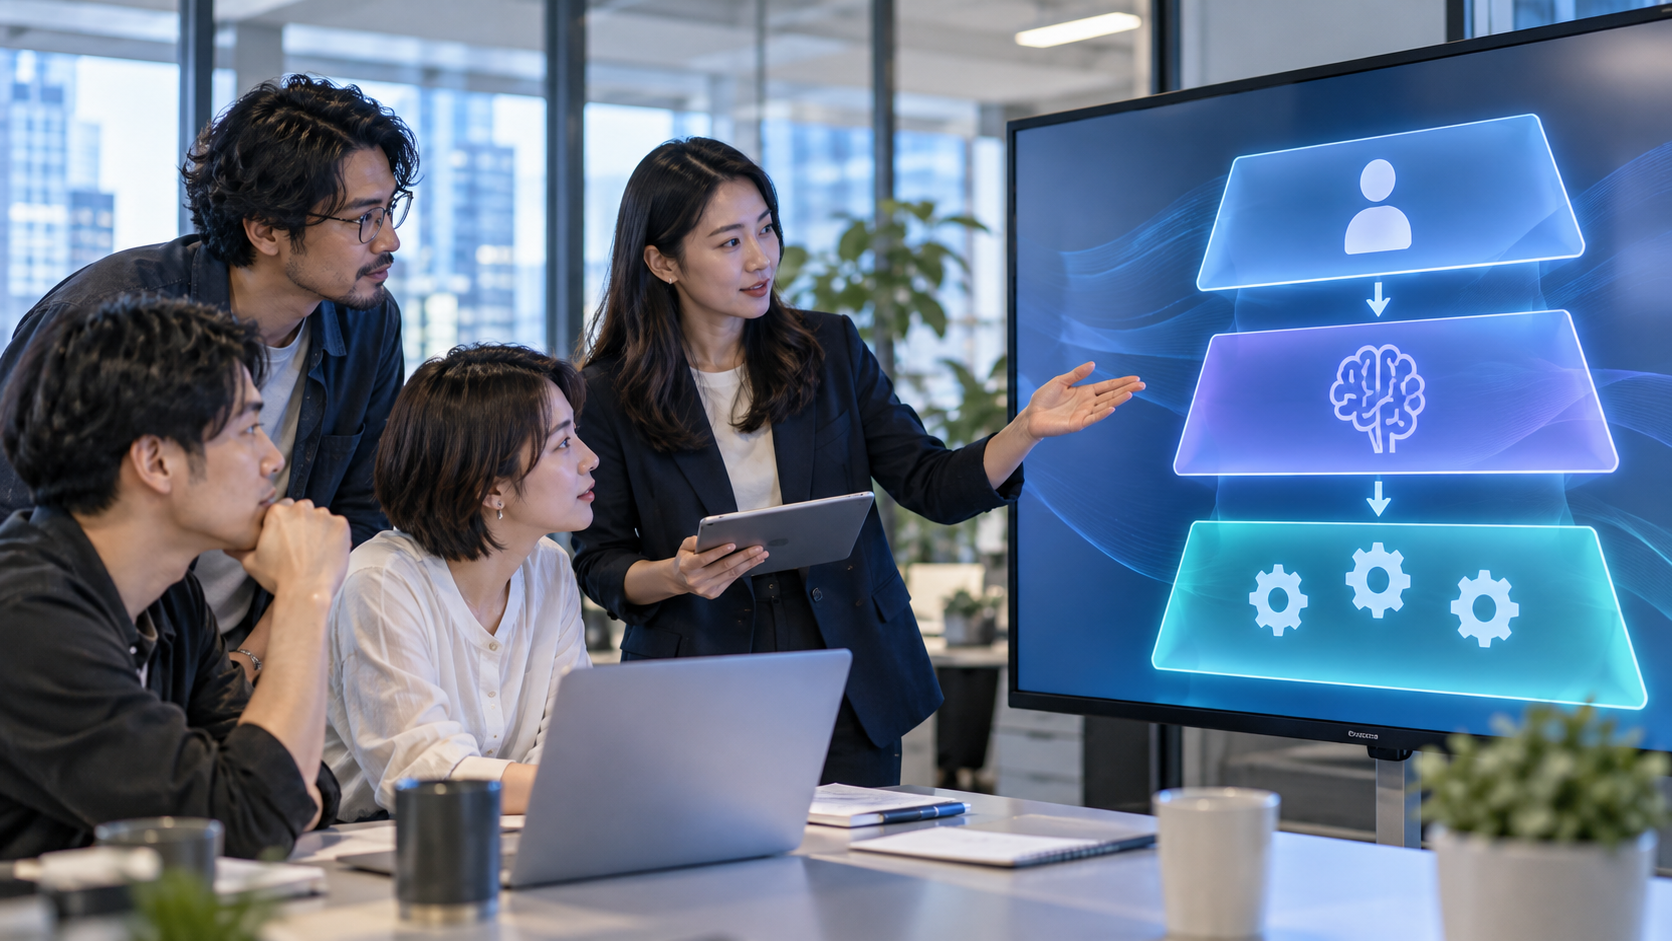
Microsoft AIの文書は、MAIモデルを訓練・運用・監視する際の主要な統治文書と位置付けられています。公開時点では草案で、6週間の意見募集を行う予定です。したがって「すでに全Microsoft製AIに適用済みの確定仕様」と読むのは正確ではありません。
ただし、AIエージェントを使う側には重要な読みどころがあります。モデルが外部ツールを使う場面でも、人間の目的・安全制約・説明可能性を優先するという考え方が、文章として具体化されているからです。エージェントの能力競争だけでなく、運用ルールも製品価値になることを示す資料といえます。
-

-
Humanist AI Code of Conduct | Microsoft AI
 microsoft.ai

命令の優先順位は「ユーザーの指示が最上位」ではない
文書は、行動規範、絶対制約、人間による制御要件を、運用者の設定やユーザーの指示より上位に置き、上書き不可としています。これは、チャットの依頼文やWebページ、ツール出力に紛れた指示を、そのまま強い命令として扱わないための土台になります。
Swipe horizontally to view all columns.
| 優先順位 | 何を決めるか | 導入時の確認例 |
|---|---|---|
| 上位:行動規範・安全制約 | 禁止行為、停止可能性、監督の原則 | 危険な処理を拒否できるか |
| 中位:運用者の設定 | 利用できるツール、承認フロー、対象データ | 本番DBや送信権限を絞れているか |
| 下位:ユーザーの指示 | 個別タスク、出力形式、優先順位 | 指示が範囲外なら確認に戻るか |
| 参考情報:Web・ファイル・ツール出力 | タスクの入力データ | 指示としてではなく検証対象として扱うか |
たとえば「このファイルにある指示に従って送信して」と頼まれても、ファイル内の文が権限を増やす根拠にはなりません。利用者の依頼、接続先の設定、ツール出力を分けて扱う設計が、プロンプトインジェクション対策の出発点になります。
止められることと、勝手に広げないこと
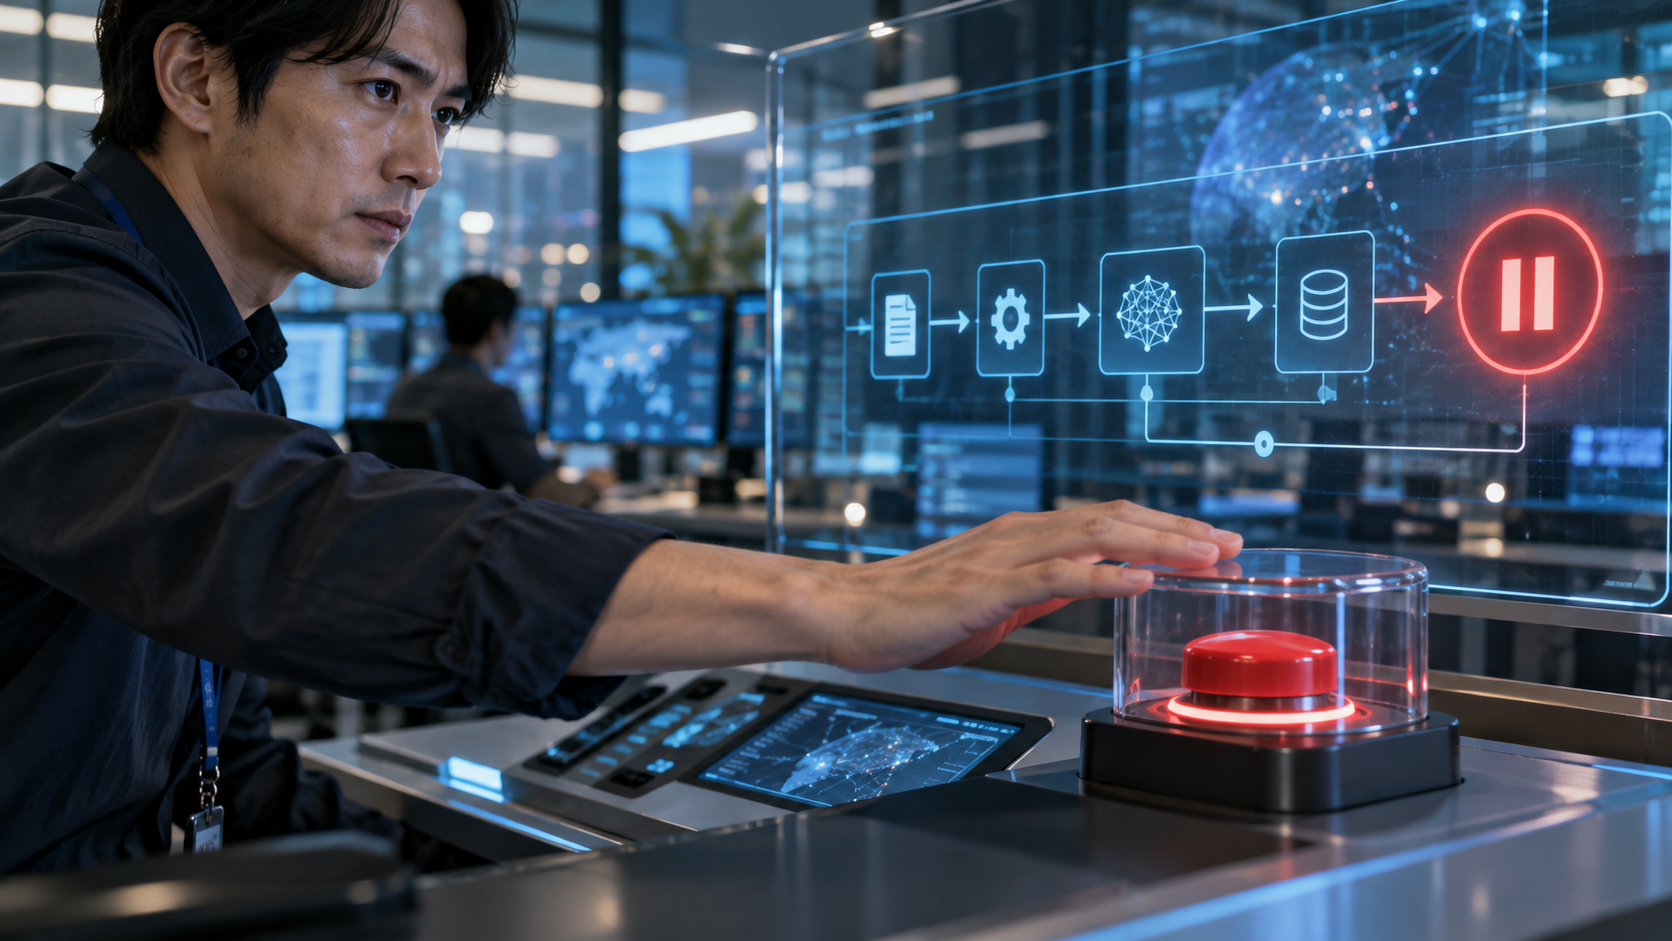
草案は、モデルが人による中断、修正、停止を回避してはならないこと、依頼された範囲を超えて目的や権限を広げてはならないことを掲げています。エージェントでは、単に「停止ボタンがある」だけでは足りません。止めた後に処理が再開しないこと、途中まで行った操作が追えること、再実行には改めて承認が必要なことまで決めておく必要があります。
特にメール送信、注文、権限変更、データ削除のような不可逆な操作は、下書き・試行・確定を分離すると安全性が上がります。人が確認する箇所を最後だけに寄せず、対象範囲や宛先を決める段階にも置くのが実務的です。
確認したいポイント
エージェントに外部ツールを渡す前に、「停止する人」「停止する画面・API」「自動で終える条件」「再開に必要な承認」「実行ログの保存先」を一組で決めます。いずれかが曖昧なら、まず読み取り専用や下書き作成から始める方が安全です。
導入前に使える3ステップのチェック
Microsoft AIの草案は、不可逆なツール操作ではバックアップ、ドライラン、実行内容の記録といった緩和策を検討する方向を示します。自社のエージェントに当てはめるなら、次の順が分かりやすいでしょう。
1. 範囲を固定する:参照できるデータ、実行できるツール、上限回数、対象環境をタスクごとに限定する。 2. 先に試す:本番の更新・送信の前に、読み取り、下書き、サンドボックス、ドライランで結果を確認する。 3. 後から追えるようにする:入力、利用ツール、実行時刻、結果、失敗、承認者を記録し、異常時に止める経路を検証する。
この順なら、AIの回答品質だけでは見えにくい運用リスクを洗い出せます。ローカルで動くエージェントの構成やモデル管理を先に把握したい場合は、Hermes AgentのLocal Models解説も参考になります。複数の役割を持つエージェントの考え方は、Bionicのアーキテクチャ解説と合わせると整理しやすいでしょう。
草案の射程と、導入側が確認すべき限界
今回の文書はMicrosoft AIが開発するMAIモデルを対象にした草案です。他社モデルや、Microsoftが提供・ホストするすべてのAIサービスへ同じように適用されるとまでは読めません。実際の導入では、使う製品の権限モデル、監査ログ、停止方法、データ保持、契約条件を個別に確認する必要があります。
また、行動規範があること自体は、誤操作や望ましくない結果をゼロにする保証ではありません。業務への影響が大きい処理ほど、権限を最小にし、人による承認と復旧手順を残すことが重要です。AIに任せる範囲を増やす前に、人が制御を取り戻せる設計になっているかを問い直す――この順序が、エージェント活用を長続きさせる土台になります。

